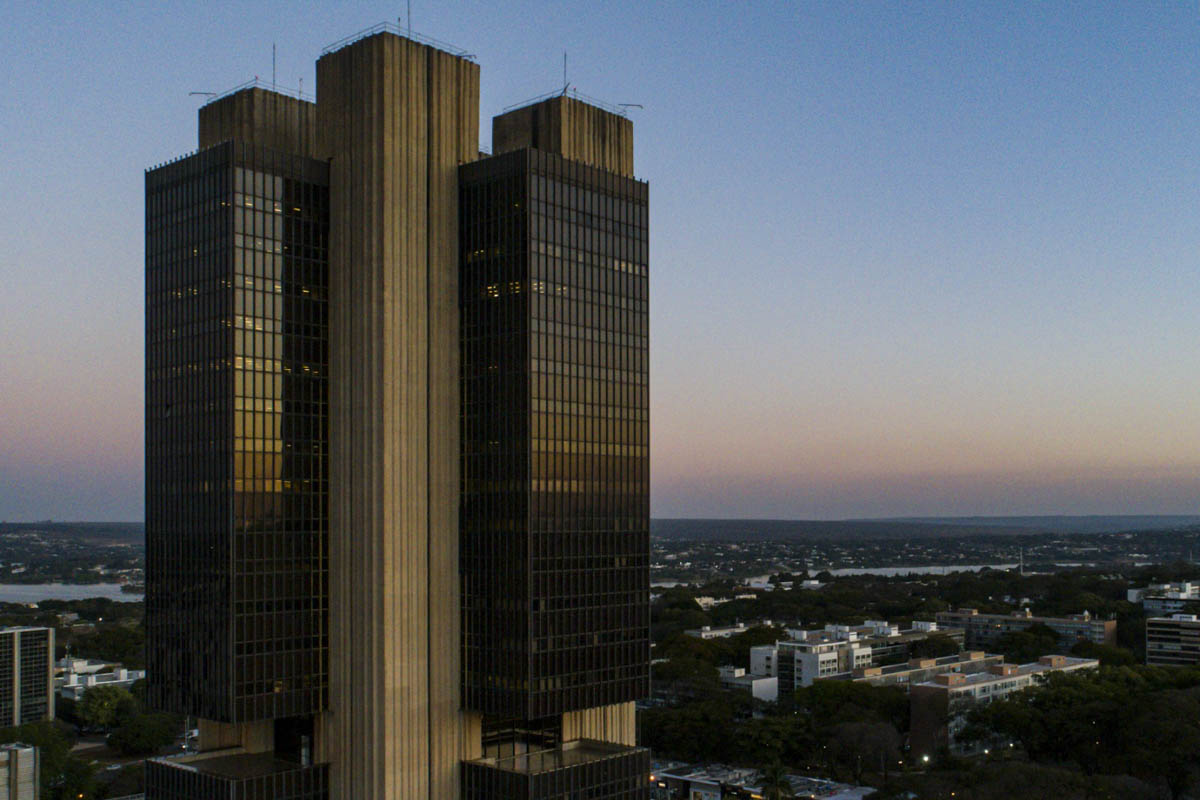
O sistema financeiro nacional contabilizou 99 incidentes cibernéticos entre janeiro e setembro de 2026, de acordo com o Relatório de Estabilidade Financeira (REF) divulgado pelo Banco Central (BC) nesta terça-feira (27/10). O volume já é superior ao de todo o ano passado, quando foram anotadas 76 ocorrências — um salto de cerca de 30% mesmo sem os três meses finais do ano.
As fraudes dominam o levantamento: 68 dos 99 casos (68,7%) foram classificados dessa forma. Em 2025, esses episódios somaram 39, o equivalente a aproximadamente 51% do total. Isso quer dizer que, em apenas nove meses, o número de fraudes cresceu perto de 74% na comparação com os doze meses anteriores.
Segundo o BC, esse avanço decorre da soma de vários elementos: serviços financeiros cada vez mais digitais, instituições que dialogam mais entre si e sistemas de vigilância e reconhecimento de invasões aperfeiçoados. A própria evolução das ferramentas de detecção contribuiu para que as instituições financeiras passassem a reportar mais ocorrências.
De acordo com o relatório, as investidas recentes mostram que os bandidos digitais conhecem cada vez melhor como opera o Sistema Financeiro Nacional (SFN). As táticas mapeadas incluem entrada não autorizada em sistemas, uso de senhas e credenciais verdadeiras pertencentes a empregados e a terceiros contratados, além do aproveitamento de brechas nas ferramentas usadas para a comunicação entre instituições financeiras.
Fragilidades também apareceram nas APIs — interfaces tecnológicas que viabilizam a troca de dados entre sistemas de empresas distintas. Tais ferramentas conectam serviços financeiros, e problemas na sua parametrização e nos controles de autorização podem abrir caminho para transações irregulares.
As prestadoras de serviços de tecnologia contratadas por bancos e demais participantes do sistema financeiro também estão na lista de apreensões. Segundo o BC, falhas de segurança nessas empresas podem se propagar para várias instituições que compartilham a mesma base de sistemas.
A autoridade monetária afirmou que, apesar do número recorde de casos, o funcionamento do SFN não foi afetado pelos ataques. Admitiu, no entanto, que houve episódios responsáveis por prejuízos financeiros significativos nas instituições que os sofreram. O documento ressalta também que, quanto mais se interligam as entidades que atuam no setor — de casas bancárias a companhias de pagamento e prestadoras de soluções tecnológicas —, mais longe pode chegar o impacto de uma eventual falha na segurança.
Frente a esse quadro, o BC disse que vai continuar monitorando as ocorrências de maior relevância e elaborando providências para ampliar a proteção cibernética e a agilidade das instituições financeiras em reagir.
